🧾 DKIM Anahtarları ve DNS İmzalama
DKIM, giden mailleri dijital olarak imzalar; alıcı sunucular imzayı DNS'teki açık anahtarla doğrular. Doğru DKIM + SPF + DMARC yapılandırması, maillerinizin Gmail/Outlook gibi sistemlerde spam'e düşme olasılığını büyük ölçüde azaltır.
1. DKIM anahtarlarını görüntüleme
Üst menüden Sistem › Yapılandırma › Seçenekler › ARC/DKIM anahtarları sekmesini açın.
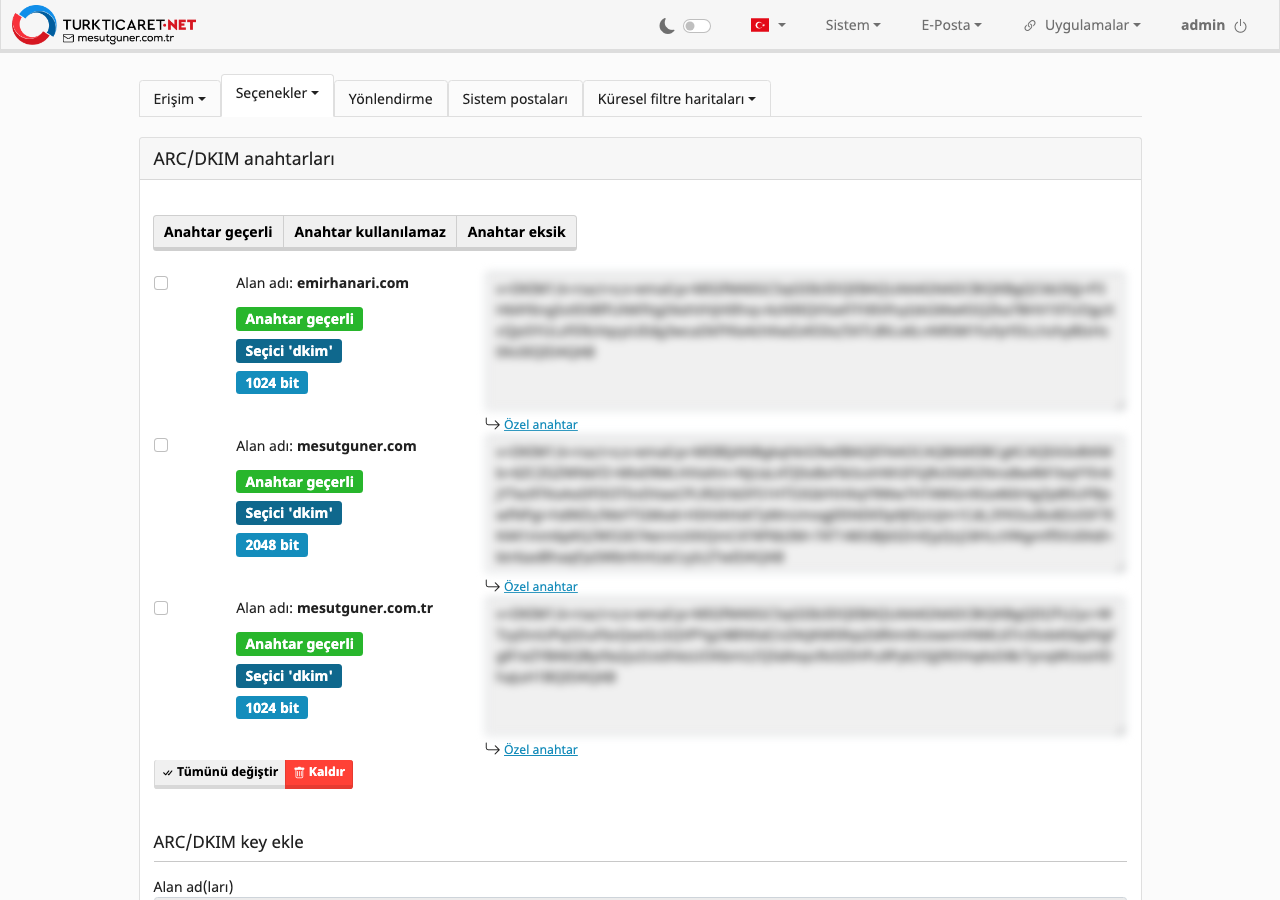
Her alan adının DKIM durumu: "Anahtar geçerli" etiketi, seçici adı ve anahtar uzunluğu. Sağdaki kutu DNS'e eklenecek açık anahtardır (görüntü bulanıklaştırılmıştır).
- Anahtar geçerli: anahtar üretilmiş ve DNS'teki kayıtla eşleşiyor.
- Anahtar kullanılamaz / Anahtar eksik: DNS kaydı hatalı ya da anahtar hiç üretilmemiş.
2. Yeni anahtar oluşturma
- Sayfanın altındaki "ARC/DKIM key ekle" bölümüne gidin.
-
Alan ad(lar)ını seçin, seçici ve uzunluğu belirleyin
Seçici için varsayılan
dkimuygundur; anahtar uzunluğunda 2048 bit önerilir. (Yeni alan adı eklerken anahtar otomatik de üretilebilir.) - Ekle düğmesine tıklayın. Anahtar üretilir ve listede görünür.
3. Anahtarı DNS'e ekleme ve doğrulama
-
Açık anahtarı kopyalayın
Alan adının yanındaki kutuda görünen
v=DKIM1;k=rsa;t=s;s=email;p=…metninin tamamını kopyalayın. -
DNS yönetiminizde TXT kaydı oluşturun
(Seçiciyi farklı belirlediyseniz adAd (host) Tür Değer dkim._domainkeyTXT kopyaladığınız anahtar metni seçici._domainkeyolur.) - Panelden doğrulayın DNS yayılımından sonra (birkaç dakika–birkaç saat) etki alanları listesindeki DNS düğmesi tüm kayıtların durumunu gösterir; DKIM satırı yeşil olmalıdır.
Tam koruma için SPF (
v=spf1 mx ~all) ve DMARC (_dmarc adına v=DMARC1; p=quarantine; rua=mailto:postmaster@alanadı) TXT kayıtlarını da ekleyin. Üçü birlikte gönderici itibarınızı oluşturur.Özel anahtar ("Özel anahtar" bağlantısı altında) sunucuya aittir; kimseyle paylaşmayın. DNS'e yalnızca açık anahtar eklenir.